İçeriğe geç
Ara

Yapay zekâ ve güvenlik

Yapay zekâ araçlarında güvenlik açıkları, sızıntılar, tedarik zinciri saldırıları ve alınacak önlemler. Bu konuda 3 yazı var; en yenisi en üstte.

Yapay zekâ araçlarındaki ve bunları kullanan yazılım projelerindeki güvenlik açıkları, anahtar sızıntıları ve tedarik zinciri olayları bu sayfada. Her yazı olayı ilk elden kaynaklara (güvenlik duyuruları, şirket açıklamaları, CVE kayıtları) dayandırır; hangi sürümlerin etkilendiğini ve kullanıcının ne yapması gerektiğini ayırır.

İlgili veri: Yapay zekâ kullanım politikamız · Açık kaynak repolar

Yapay zekâ ve güvenlik: son gelişmeler

  • Kanadalı AgileBits, 22 Ekim 2026'da yapay zekâ ajanlarının şifreleri görmeden web servislerine giriş yapmasını sağlayan 1Password for Agents platformunu duyurdu. Yazıyı oku
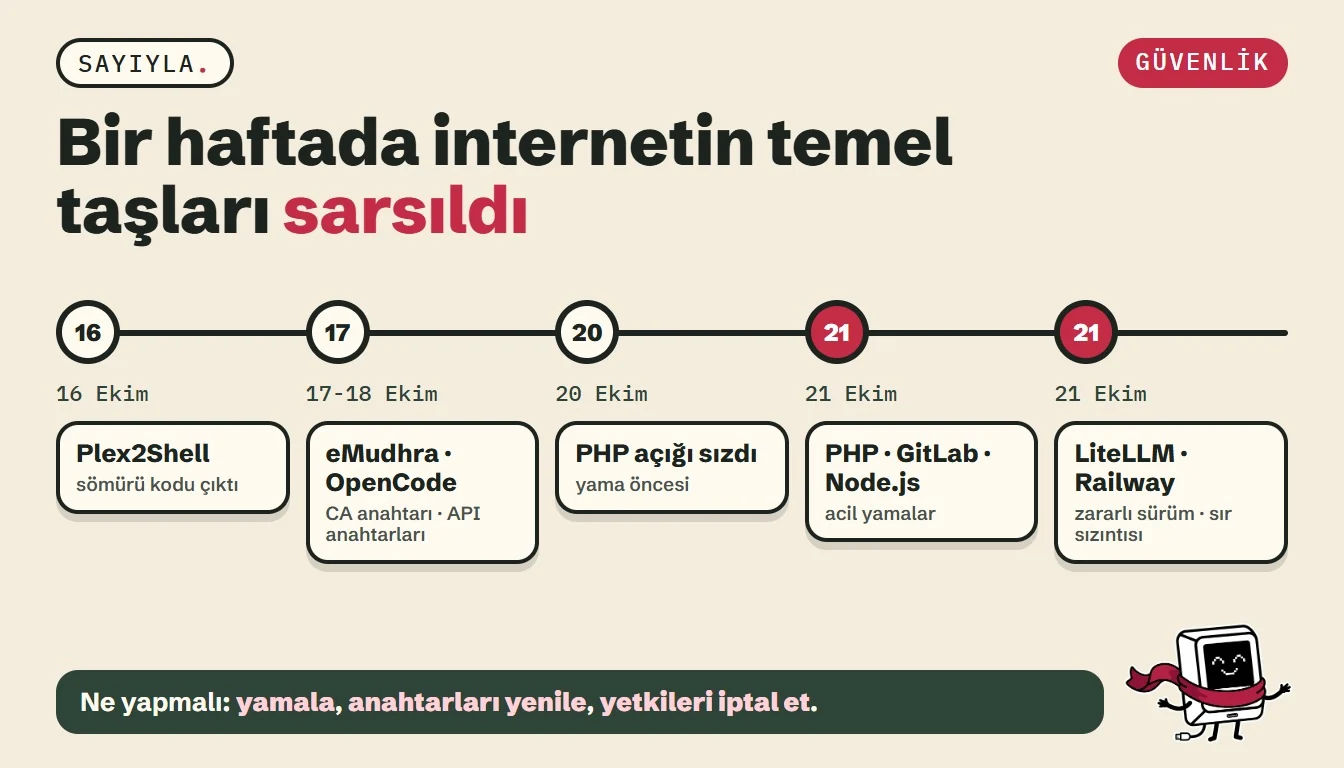
  • PHP2Shell, PHP'de giriş gerektirmeden sunucuda kod çalıştırmaya izin veren iki kritik açıktır (CVE-2026-109618 ve CVE-2026-109619, CVSS 9,2). Yazıyı oku
  • Claude Code v2.1.295 ve sonrasında PreToolUse kancaları, 2 çıkış kodu döndürerek tehlikeli Bash komutlarını çalıştırılmadan durdurabilir. Yazıyı oku

Bu konuda sık sorulanlar

1Password for Agents ücretli mi?

Hayır, 1Password.com üzerindeki bireysel ve aile aboneliği olan kullanıcılar bu özellikten ek ücret ödemeden yararlanabiliyor. Ayrıntı: 1Password for Agents: yapay zekâ ajanlarına şifresiz giriş

Yapay zekâ ajanları şifremi görebilir mi?

Hayır, 1Password giriş bilgilerini hedef web sitesine doğrudan otomatik dolduruyor ve ajan parola veya doğrulama kodunu göremiyor. Ayrıntı: 1Password for Agents: yapay zekâ ajanlarına şifresiz giriş

PHP2Shell nedir?

PHP2Shell, PHP'nin çekirdeğindeki iki kritik açığa (CVE-2026-109618 ve CVE-2026-109619) verilen addır. Giriş gerektirmeden sunucuda kod çalıştırmaya izin veriyor; PHP 21 Ekim 2026'da 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleriyle yamaladı. Ayrıntı: PHP2Shell nedir? 9,2 puanlık açık ve yamalı PHP sürümleri

PHP açığı nasıl kapatılır?

PHP'yi 8.5.12, 8.4.27, 8.3.36 ya da 8.2.35 sürümüne yükselt; paylaşımlı hostingde sürümü panelden değiştir ya da firmana sor. Güvenlik duvarı kuralları yalnızca geçici önlemdir. Ayrıntı: PHP2Shell nedir? 9,2 puanlık açık ve yamalı PHP sürümleri

Claude Code hooks ile rm -rf nasıl engellenir?

settings.json dosyasına PreToolUse kancası tanımlanır ve Bash aracı çalışmadan önce denetim betiği devreye sokulur. Betik tehlikeli bir komut algıladığında 2 çıkış kodu üreterek komutun çalışmasını durdurur. Ayrıntı: Claude Code hooks komut engelleme: rm -rf koruma rehberi

rm -rf engeli rm -fr yazılınca neden çalışmaz?

Kanca betiği yalnızca basit dize eşleştirmesi yapıyorsa bayrakların sırası değiştiğinde metin eşleşmesi başarısız olur. Bu durumda filtre komutu tanıyamaz ve silme işlemi engellenmeden çalışır. Ayrıntı: Claude Code hooks komut engelleme: rm -rf koruma rehberi

Sık gidilenler↑↓ seç · Enter aç