PHP2Shell nedir? 9,2 puanlık açık ve yamalı PHP sürümleri
PHP2Shell, PHP'de girişsiz kod çalıştırmaya izin veren 9,2 puanlık iki açık. Yamalı sürümler 8.5.12, 8.4.27, 8.3.36, 8.2.35; kapatma adımları, Türkiye uyarısı.
Sayıyla · Düzenleme ve güvenlik masası · Yapay zekâ destekli · · Editör kontrolü: Kemal Taşdemir
Editör Kemal Taşdemir bu yazıyı kontrol etti ·
- İnsan editör
- Kemal Taşdemir yazıyı okuyup kontrol etti:
- Kaynaklar
- 25 kaynak, 21 farklı site. Listeye git
- Yayın öncesi
- Yapay zekâ dil editörü ve olguları kaynaklara karşı denetleyen ayrı bir yapay zekâ denetçi kontrol etti.
- Doğrulanamayan
- 5 iddia tek kaynağa dayanıyor ya da kaynaklar çelişiyor; yazının sonunda ayrıca belirtildi.
- Son güncelleme
Hata görürsen düzeltme kaydına yazıyoruz. Nasıl çalışıyoruz?
Son güncelleme:
Bu yazıda (6 bölüm)
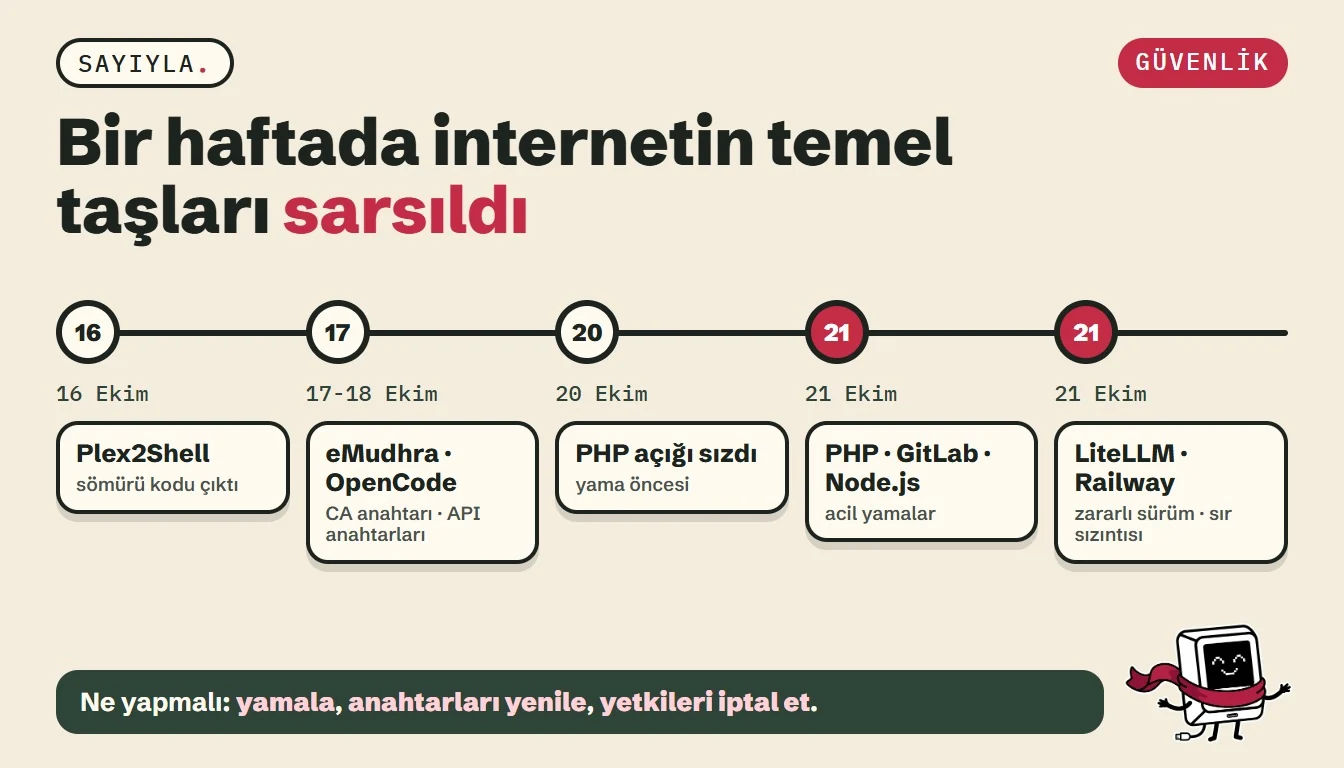
PHP2Shell, PHP’de giriş gerektirmeden sunucuda kod çalıştırmaya izin veren iki kritik açığa (CVE-2026-109618 ve CVE-2026-109619) verilen addır. Çözüm tek cümle: PHP’yi 8.5.12, 8.4.27, 8.3.36 ya da 8.2.35 sürümüne yükselt [1]. Aynı hafta LiteLLM, Railway ve GitLab’da ayrı güvenlik olayları da yaşandı; onları aşağıda kısa bir bölümde topladık.
PHP2Shell nedir, neden bu kadar tehlikeli?
PHP2Shell, PHP çekirdeğindeki iki açığın ortak adı; ikisi de 10 üzerinden 9,2 CVSS puanı aldı [1][2]. Saldırgan kimlik doğrulamadan sunucuya kod çalıştırtabiliyor. PHP ekibi düzeltmeyi 21 Ekim 2026’da 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleriyle yayımladı [1].
Açığı tehlikeli yapan, ayrıntıların yamadan önce ortaya çıkması oldu. Bilgiler 20 Ekim’de, gizlilik süresi bitmeden sızdı ve PHP duyuruyu öne çekmek zorunda kaldı [3]. Avrupa Birliği kurumlarının siber güvenlik ekibi CERT-EU, kuruluşlara etkilenen sistemleri hemen yamalamalarını, mümkün değilse internete açık sistemleri ağdan ayırmalarını önerdi [1].
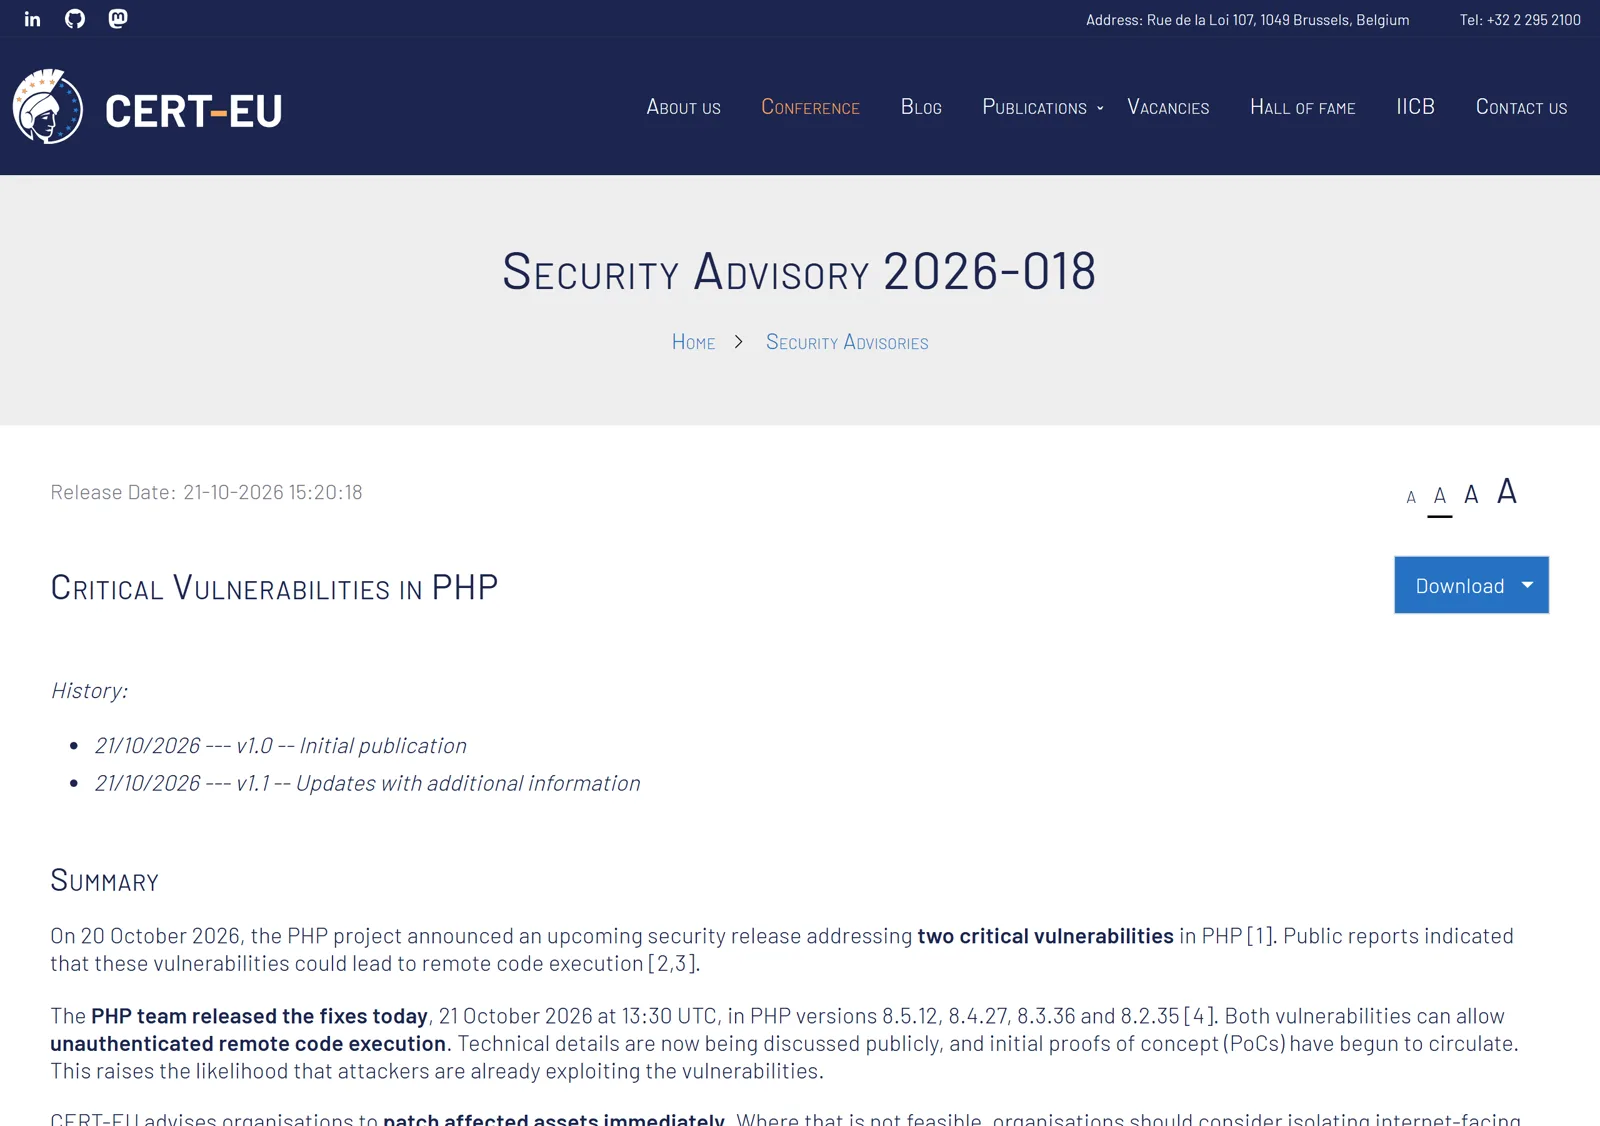 Ekran görüntüsü: cert.europa.eu, 22 Ekim 2026.
Açıkları ilk bulan da yapay zekâ destekli bir denetimdi. Güvenlik firması Calif ilk açığı Ağustos’ta bir OpenAI modeliyle buldu; Wiz de haftalar sonra Wiz Atlas, Gemini ve bir OpenAI modeliyle aynı açıklara bağımsız olarak ulaştı [11]. Cloudflare CEO’su Matthew Prince, sömürü denemelerinin duyurudan önceki 10 saatte binlerden, duyurudan iki saat sonra yüz binlere ve ardından milyonlara çıktığını yazdı. Bu rakamlar ihlal sayısı değil, deneme sayısı [12].
Önlem olarak bazı kamu siteleri geçici olarak kapatıldı; Finlandiya’nın kamu web hizmetleri ve Hollanda parlamentosunun sitesi bunlar arasında [2]. PHP, WordPress, Drupal ve Laravel gibi yaygın sistemlerin temelinde çalıştığı için etki alanı geniş, ama etkilenen site sayısı için tek bir resmî rakam yok. PHP 7.4, 8.0 ve 8.1 için hazır sürüm çıkmadı; bu sürümlere yalnızca kaynak koduna uygulanacak yama var, o yüzden en büyük risk bu sürümleri kullanan sitelerde [2][3].
PHP2Shell açığı nasıl kapatılır?
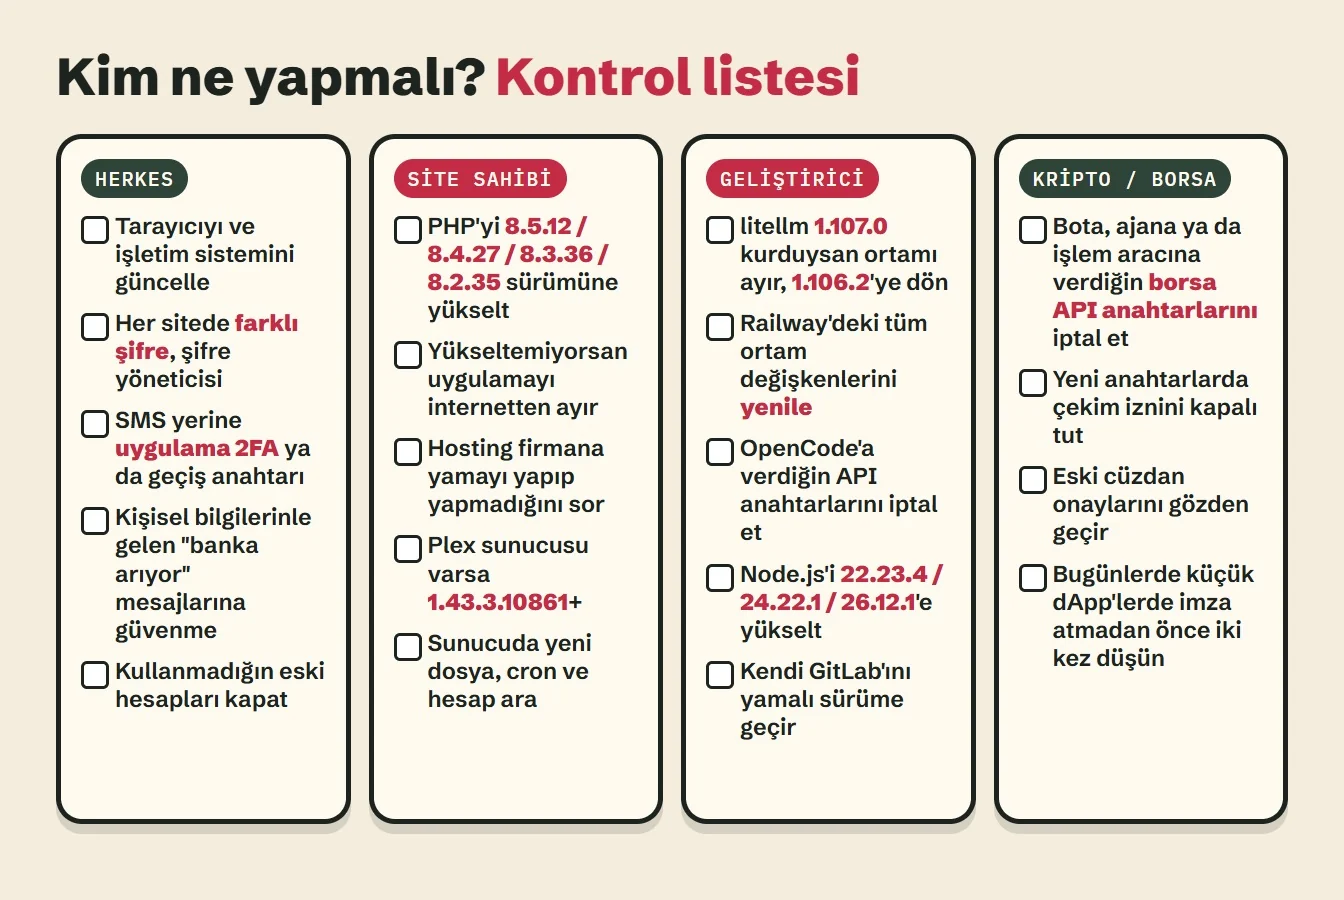
Tek tam çözüm yamalı sürüme geçmek. Paylaşımlı hostingde sürümü hosting panelinden (cPanel ve Plesk gibi) değiştirebilir ya da hosting firmasına sorabilirsin. Sunucuya erişimin varsa php -v komutu sürümü gösterir.
Yükseltemiyorsan internete açık uygulamayı ağdan ayır. CERT-EU, ayar değişikliği gibi ara önlemlerin kurulumu güvenli yapmadığını yazıyor [1]. Cloudflare’in teknoloji direktörü Dane Knecht, ücretsiz plan dahil açtıkları güvenlik duvarı kurallarının “yalnızca geçici bir önlem” olduğunu söyledi [21]. NSA ve FBI da PHP kullananların güncellemeye hazırlanmasını, güncelleyemeyenlerin sistemi çevrimdışı almasını önerdi; FBI ayrıca PHP süreçlerinin komut kabuğu başlatıp başlatmadığının izlenmesini istedi [22][23].
Yamadan sonra da sunucuda yeni dosya, yeni zamanlanmış görev ve tanımadığın bir kullanıcı hesabı olup olmadığına bak [3]. Sömürü denemeleri duyurudan önce başladığı için sistem yamalanmadan önce ele geçirilmiş olabilir [12].
Türkiye’de resmî uyarı var mı?
Evet. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı 21 Ekim’de PHP2Shell için TR-26-1372 numaralı güvenlik bildirimini yayımladı ve ulusal ölçekte taramalar başlattığını duyurdu [18][19]. Bildirim kurumlara üç adım öneriyor: üreticinin güvenli sürümüne gecikmeden geçmek, yönetim arayüzlerine ve kritik PHP servislerine dış erişimi güvenlik duvarıyla sınırlamak, gerekmeyen yerde uluslararası trafiği kapatmak [18][20].
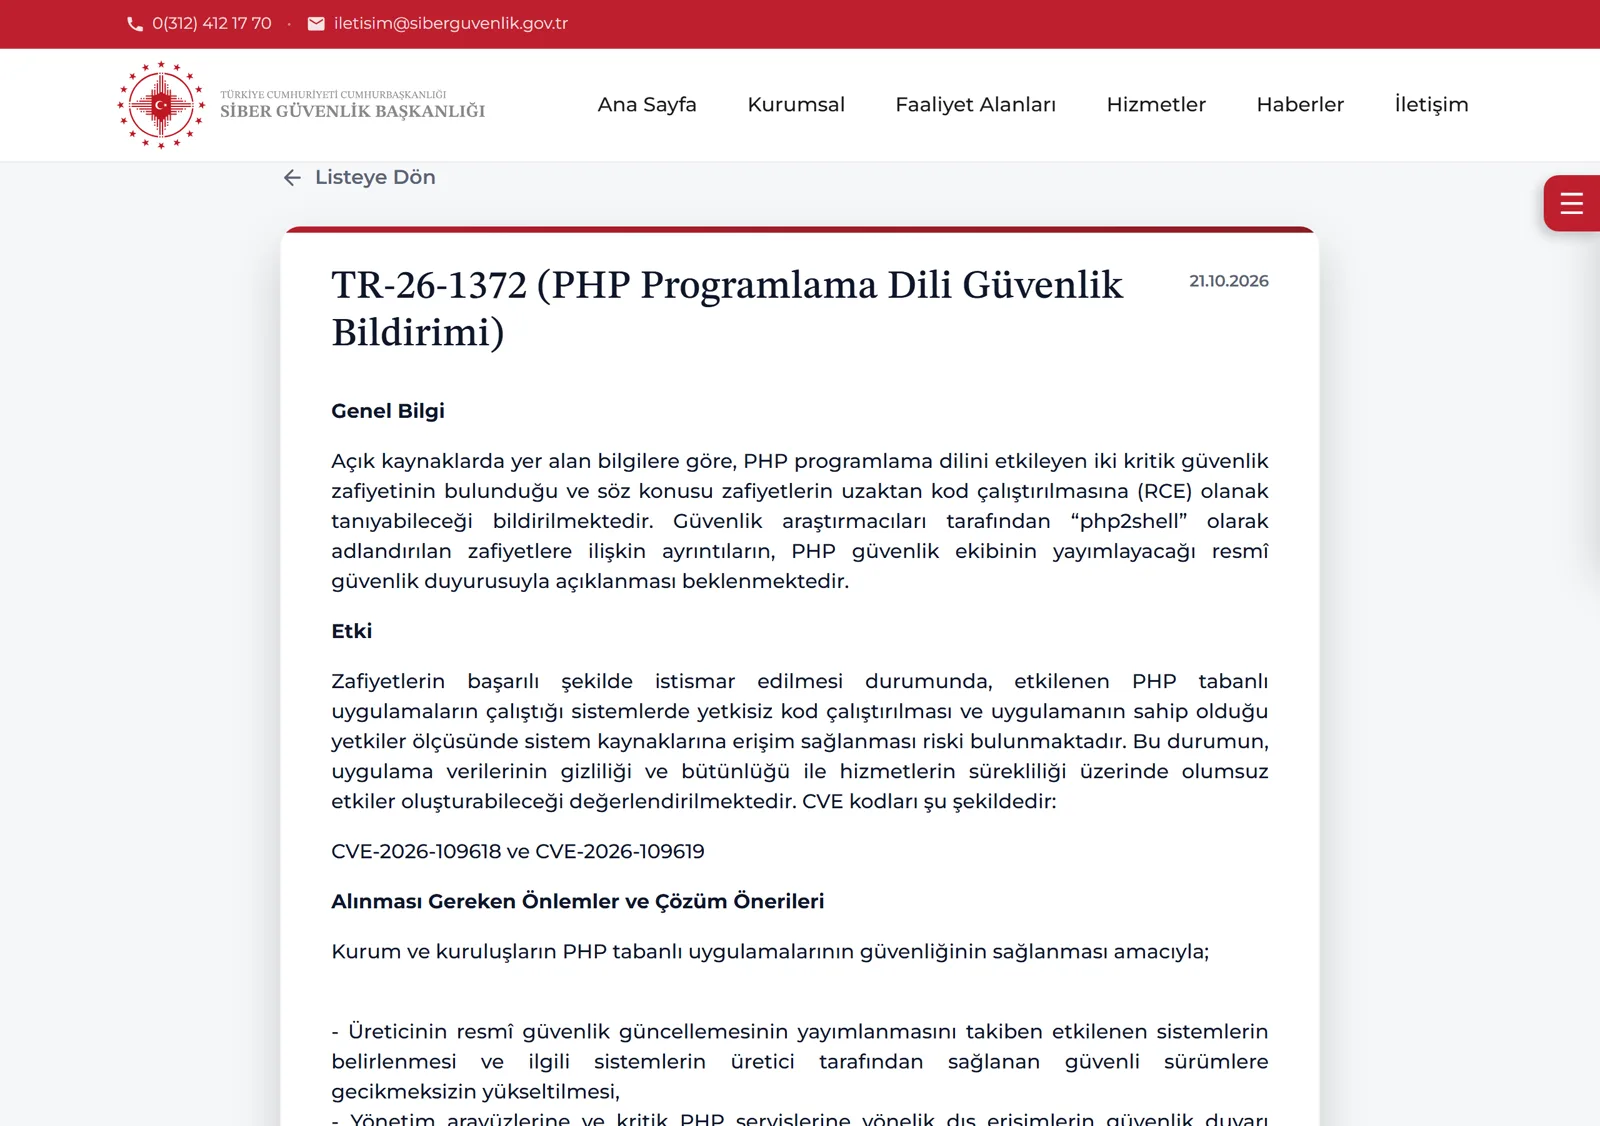 Ekran görüntüsü: siberguvenlik.gov.tr, 22 Ekim 2026.
USOM, BTK ve KVKK’nın bu olaya özel bir açıklaması bulunamadı; büyük Türk hosting firmalarının kamuya açık bir PHP2Shell duyurusu da yok. Paylaşımlı hosting kullanıyorsan PHP sürümünü firmana doğrudan sormak en hızlı yol. Kişisel veri işleyen bir sistem bu açıkla ele geçirildiyse KVKK’nın veri ihlali bildirim kuralları devreye girebilir; ayrıntı için bir hukuk danışmanına başvurmak gerekir.
Aynı hafta LiteLLM, Railway ve GitLab’da ne oldu?
Üç olay PHP2Shell’le aynı haftaya denk geldi; kaynaklarda bunları birbirine bağlayan resmî bir açıklama yok.
LiteLLM, yapay zekâ uygulamalarının ChatGPT, Claude ve Gemini gibi modellere tek arayüzden bağlanmasını sağlayan açık kaynak bir Python kütüphanesi. 21 Ekim 2026’da 1.107.0 sürümü PyPI’ye ve resmî Docker imajlarına şifre ve anahtar çalan yazılımla yayımlandı; güvenli sürüm 1.106.2 [5]. Zararlı yazılım SSH anahtarlarını, bulut ve CI/CD sırlarını, tarayıcı şifrelerini ve LiteLLM’de kayıtlı sağlayıcı anahtarlarını hedefliyordu [5]. Sürüm PyPI’de yaklaşık 1 saat 44 dakika yayında kaldı [9]. Bu, LiteLLM’in yıl içinde yaşadığı ikinci tedarik zinciri saldırısı; ilki Mart 2026’daydı [5][8]. 1.107.0’ı kurduysan ortamı ağdan ayır, 1.106.2’ye dön ve o makinedeki bütün anahtarları yenile [5].
Railway, uygulamaları sunucu yönetmeden yayına almaya yarayan bir bulut platformu. Şirket 21 Ekim’de müşteri ortam değişkenlerini tutan sistemlerde yetkisiz erişim olabileceğini açıkladı ve etkinin kullanıcıların bir bölümüyle sınırlı olabileceğini söylese de herkese bütün ortam değişkenlerini yenilemesini önerdi [6]. Dağıtımlar durduruldu, 22 Ekim sabahı önce Enterprise, ardından Pro planında yeniden açıldı [7]. Benzer bir platform olan Zeabur 19 Ekim’de bir ihlali doğruladı ve 31 Aralık 2026’da tüm hizmetlerini kapatacağını açıkladı [14][15]. Bir araştırmacının tahminine göre Railway olayı sırasında en az 19 ağda yaklaşık 371 bin dolarlık kripto çalındı; Railway bu bağı doğrulamadı [17].
GitLab’ın CVE-2026-110264 numaralı açığı 10,0 puan aldı ve giriş gerektirmeden sunucuda kod çalıştırmaya izin veriyor; yalnızca kendi sunucusunda kurulan (self-managed) GitLab’ı etkiliyor, GitLab.com zaten yamalandı [4]. Yamalı sürümler arasında 19.5.1, 19.4.3 ve 18.11.13 var; 18.10 ve öncesine yama çıkmadı, yükseltme gerekiyor [4][16].
Ne yapmalı?
Site sahibiysen PHP sürümünü öğren ve yamalı sürüme yükselt; yükseltemiyorsan uygulamayı ağdan ayır [1]. Geliştiriciysen kullandığın LiteLLM, Railway, Zeabur ve GitLab için yukarıdaki adımları uygula ve ilgili anahtarları yenile [5][6][14]. Yapay zekâ sağlayıcılarının API anahtarlarını hangi panelden yenileyeceğini yapay zekâ API fiyatları ve anahtar rehberimizde bulabilirsin; kodlama ajanlarının çalıştırabileceği komutları sınırlamak için Claude Code hooks ile tehlikeli komut engelleme yazımıza bakabilirsin.
Sıradan kullanıcıysan tarayıcını, telefonunu ve bilgisayarını güncelle, her sitede farklı şifre kullan ve SMS yerine uygulama tabanlı iki adımlı doğrulama aç. Bir bota ya da yapay zekâ ajanına borsa API anahtarı verdiysen anahtarı iptal edip yenile; yeni anahtarda çekim iznini kapalı tut. Bulut platformunda özel anahtar tutan bir bot çalıştırdıysan o cüzdanı ele geçirilmiş say ve fonları yeni bir cüzdana taşı.
PHP2Shell hakkında yanlış bilinenler
Sosyal medyada dolaşan bazı iddialar abartılı ya da yanlış:
- “Sitelerin %70’i etkilendi” yanlış okuma. W3Techs’e göre sunucu tarafı dili bilinen sitelerin %69,3’ü PHP kullanıyor, ama bu kaç sitenin açık olduğunu göstermiyor [25].
- “1,5 milyon site etkilendi” iddiasının tek bir resmî kaynağı yok; tarama firmaları farklı tahminler veriyor.
- “CISA yamala ya da kapat dedi” iddiasında uyarıyı yapan kurumlar NSA ve FBI [22][23].
- “Kanıt kodları sahte” ve “8.5.12 hâlâ açık” iddiaları doğrulanmadı. PHP Foundation kanıt kodlarının yama öncesinde dolaştığını bildiriyor; 8.5.12’nin açık olduğunu gösteren bir kaynak yok [24].
- Saldırganların PHP2Shell sömürü denemelerinde yapay zekâ kullanıp kullanmadığı bilinmiyor. Microsoft ve CrowdStrike başka kampanyalarda yapay zekâ ajanı kullanıldığını belgeledi, ama bunlar PHP2Shell ile ilişkilendirilmedi [10][13].
Sık sorulan sorular
PHP2Shell nedir?
PHP2Shell, PHP'nin çekirdeğindeki iki kritik açığa (CVE-2026-109618 ve CVE-2026-109619) verilen addır. Giriş gerektirmeden sunucuda kod çalıştırmaya izin veriyor; PHP 21 Ekim 2026'da 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleriyle yamaladı.
PHP açığı nasıl kapatılır?
PHP'yi 8.5.12, 8.4.27, 8.3.36 ya da 8.2.35 sürümüne yükselt; paylaşımlı hostingde sürümü panelden değiştir ya da firmana sor. Güvenlik duvarı kuralları yalnızca geçici önlemdir.
PHP sürümümü nasıl öğrenirim?
Hosting panelinde (cPanel, Plesk gibi) PHP sürümü yazar. Sunucuya erişimin varsa php -v komutu da sürümü gösterir.
Güvenlik duvarı (WAF) PHP2Shell'e karşı yeterli mi?
Hayır. Cloudflare'in teknoloji direktörü bile kendi kurallarını yalnızca geçici bir önlem olarak niteledi; kalıcı çözüm yamalı PHP sürümüne geçmek.
Sitem PHP2Shell'den etkileniyor mu?
PHP ile çalışan ve yamasız bir sürüm kullanan her site risk altında; WordPress, Drupal ve Laravel siteleri de PHP üzerinde çalışır. Yamalı sürüme geçemiyorsan uygulamayı internetten ayır.
Siber Güvenlik Başkanlığı PHP için uyarı yaptı mı?
Evet. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı 21 Ekim'de TR-26-1372 numaralı bildirimi yayımladı ve kurumlara yamalı sürüme geçmelerini, yönetim arayüzlerine dış erişimi sınırlamalarını önerdi.
Kaynaklar
- Security Advisory 2026-018: Critical Vulnerabilities in PHP cert.europa.eu · İngilizce
- PHP devs publish critical bug fix as site owners warned: pull 'em offline if you're unpatched theregister.com · İngilizce
- PHP2Shell: Leaked Critical PHP Vulnerabilities huntress.com · İngilizce
- GitLab CVE-2026-110264: org-mode RCE lilting.ch · İngilizce
- LiteLLM attacked again: malicious 1.107.0 wheels on PyPI and Docker Hub chainguard.dev · İngilizce
- Security Disclosure: Wednesday October 21st blog.railway.com · İngilizce
- Railway Status status.railway.com · İngilizce
- LiteLLM security incident (March 2026), issue #24518 github.com · İngilizce
- Security incident: October 21, 2026 docs.litellm.ai · İngilizce
- AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise microsoft.com · İngilizce
- PHP2Shell: AI found the PHP flaws before attackers did thenextweb.com · İngilizce
- Cloudflare CEO says PHP exploit attempts went from thousands to millions within hours of disclosure officechai.com · İngilizce
- CrowdStrike Uncovers New Agentic AI Campaigns crowdstrike.com · İngilizce
- Zeabur October 2026 security incident (preliminary report) zeabur.com · İngilizce
- Zeabur is shutting down zeabur.com · İngilizce
- GitLab Patch Release: 19.5.1 docs.gitlab.com · İngilizce
- Railway security breach linked to $371,000 crypto theft across 19 chains crypto.news · İngilizce
- TR-26-1372 (PHP Programlama Dili Güvenlik Bildirimi) siberguvenlik.gov.tr · tr
- Siber Güvenlik Başkanlığı: kritik siber güvenlik uyarısı (X gönderisi) x.com · tr
- Siber Güvenlik Başkanlığı'ndan PHP uyarısı webtekno.com · tr
- Dane Knecht: Cloudflare WAF rules for PHP (X gönderisi) x.com · İngilizce
- NSA Cyber: PHP update guidance (X gönderisi) x.com · İngilizce
- FBI Cyber Division: PHP guidance (X gönderisi) x.com · İngilizce
- PHP2Shell patches land as first exploitation attempts hit sensors securityweek.com · İngilizce
- Usage statistics of PHP for websites w3techs.com · İngilizce
Bu sayfayı nasıl kaynak gösterirsiniz
Sayıyla (2026), PHP2Shell nedir? 9,2 puanlık açık ve yamalı PHP sürümleri.
Sayıyla (Düzenleme ve güvenlik masası, yapay zekâ destekli) (2026). "PHP2Shell nedir? 9,2 puanlık açık ve yamalı PHP sürümleri". Sayıyla. https://sayiyla.com/yazilar/php-gitlab-litellm-railway-guvenlik-krizi/ (erişim: 28.10.2026). Lisans: CC BY 4.0.